面向二进制安全的大模型多智能体框架
本文提出面向二进制安全的大模型多智能体框架,系统由底层沙箱存储集群、多领域安全专家智能体、AI网关MCP工具层、VLLM大模型算力调度与结果可视化Web平台组成。框架融合静态逆向、动态调试、内存堆栈捕获与漏洞验证能力,解决单纯静态分析无法确认漏洞可利用性的痛点,实现二进制漏洞挖掘与恶意代码分析全链路自动化。项目构想工程量巨大,现开放整套架构思路,欢迎国内安全团队共同研讨、自行落地,抢占AI时代信息安全领域的技术先机。
我始终在开发这套框架的底层功能,但整套体系落地工程量庞大,粗略估计代码体量超300万行。仅凭我个人推进,进度缓慢、难以快速落地成型。因此我选择完全开放这套原创架构思路,欢迎国内各路安全团队研讨、借鉴,推动产品落地迭代。AI时代已然到来,率先建成这套二进制安全智能体系架构,就能抢占行业先机,引领下一代信息安全发展。于行业、于技术而言,落地的个人或团队并不重要,真正重要的是,这套核心技术体系能够由我们国内团队自主实现、自主掌控。
架构设计图预览
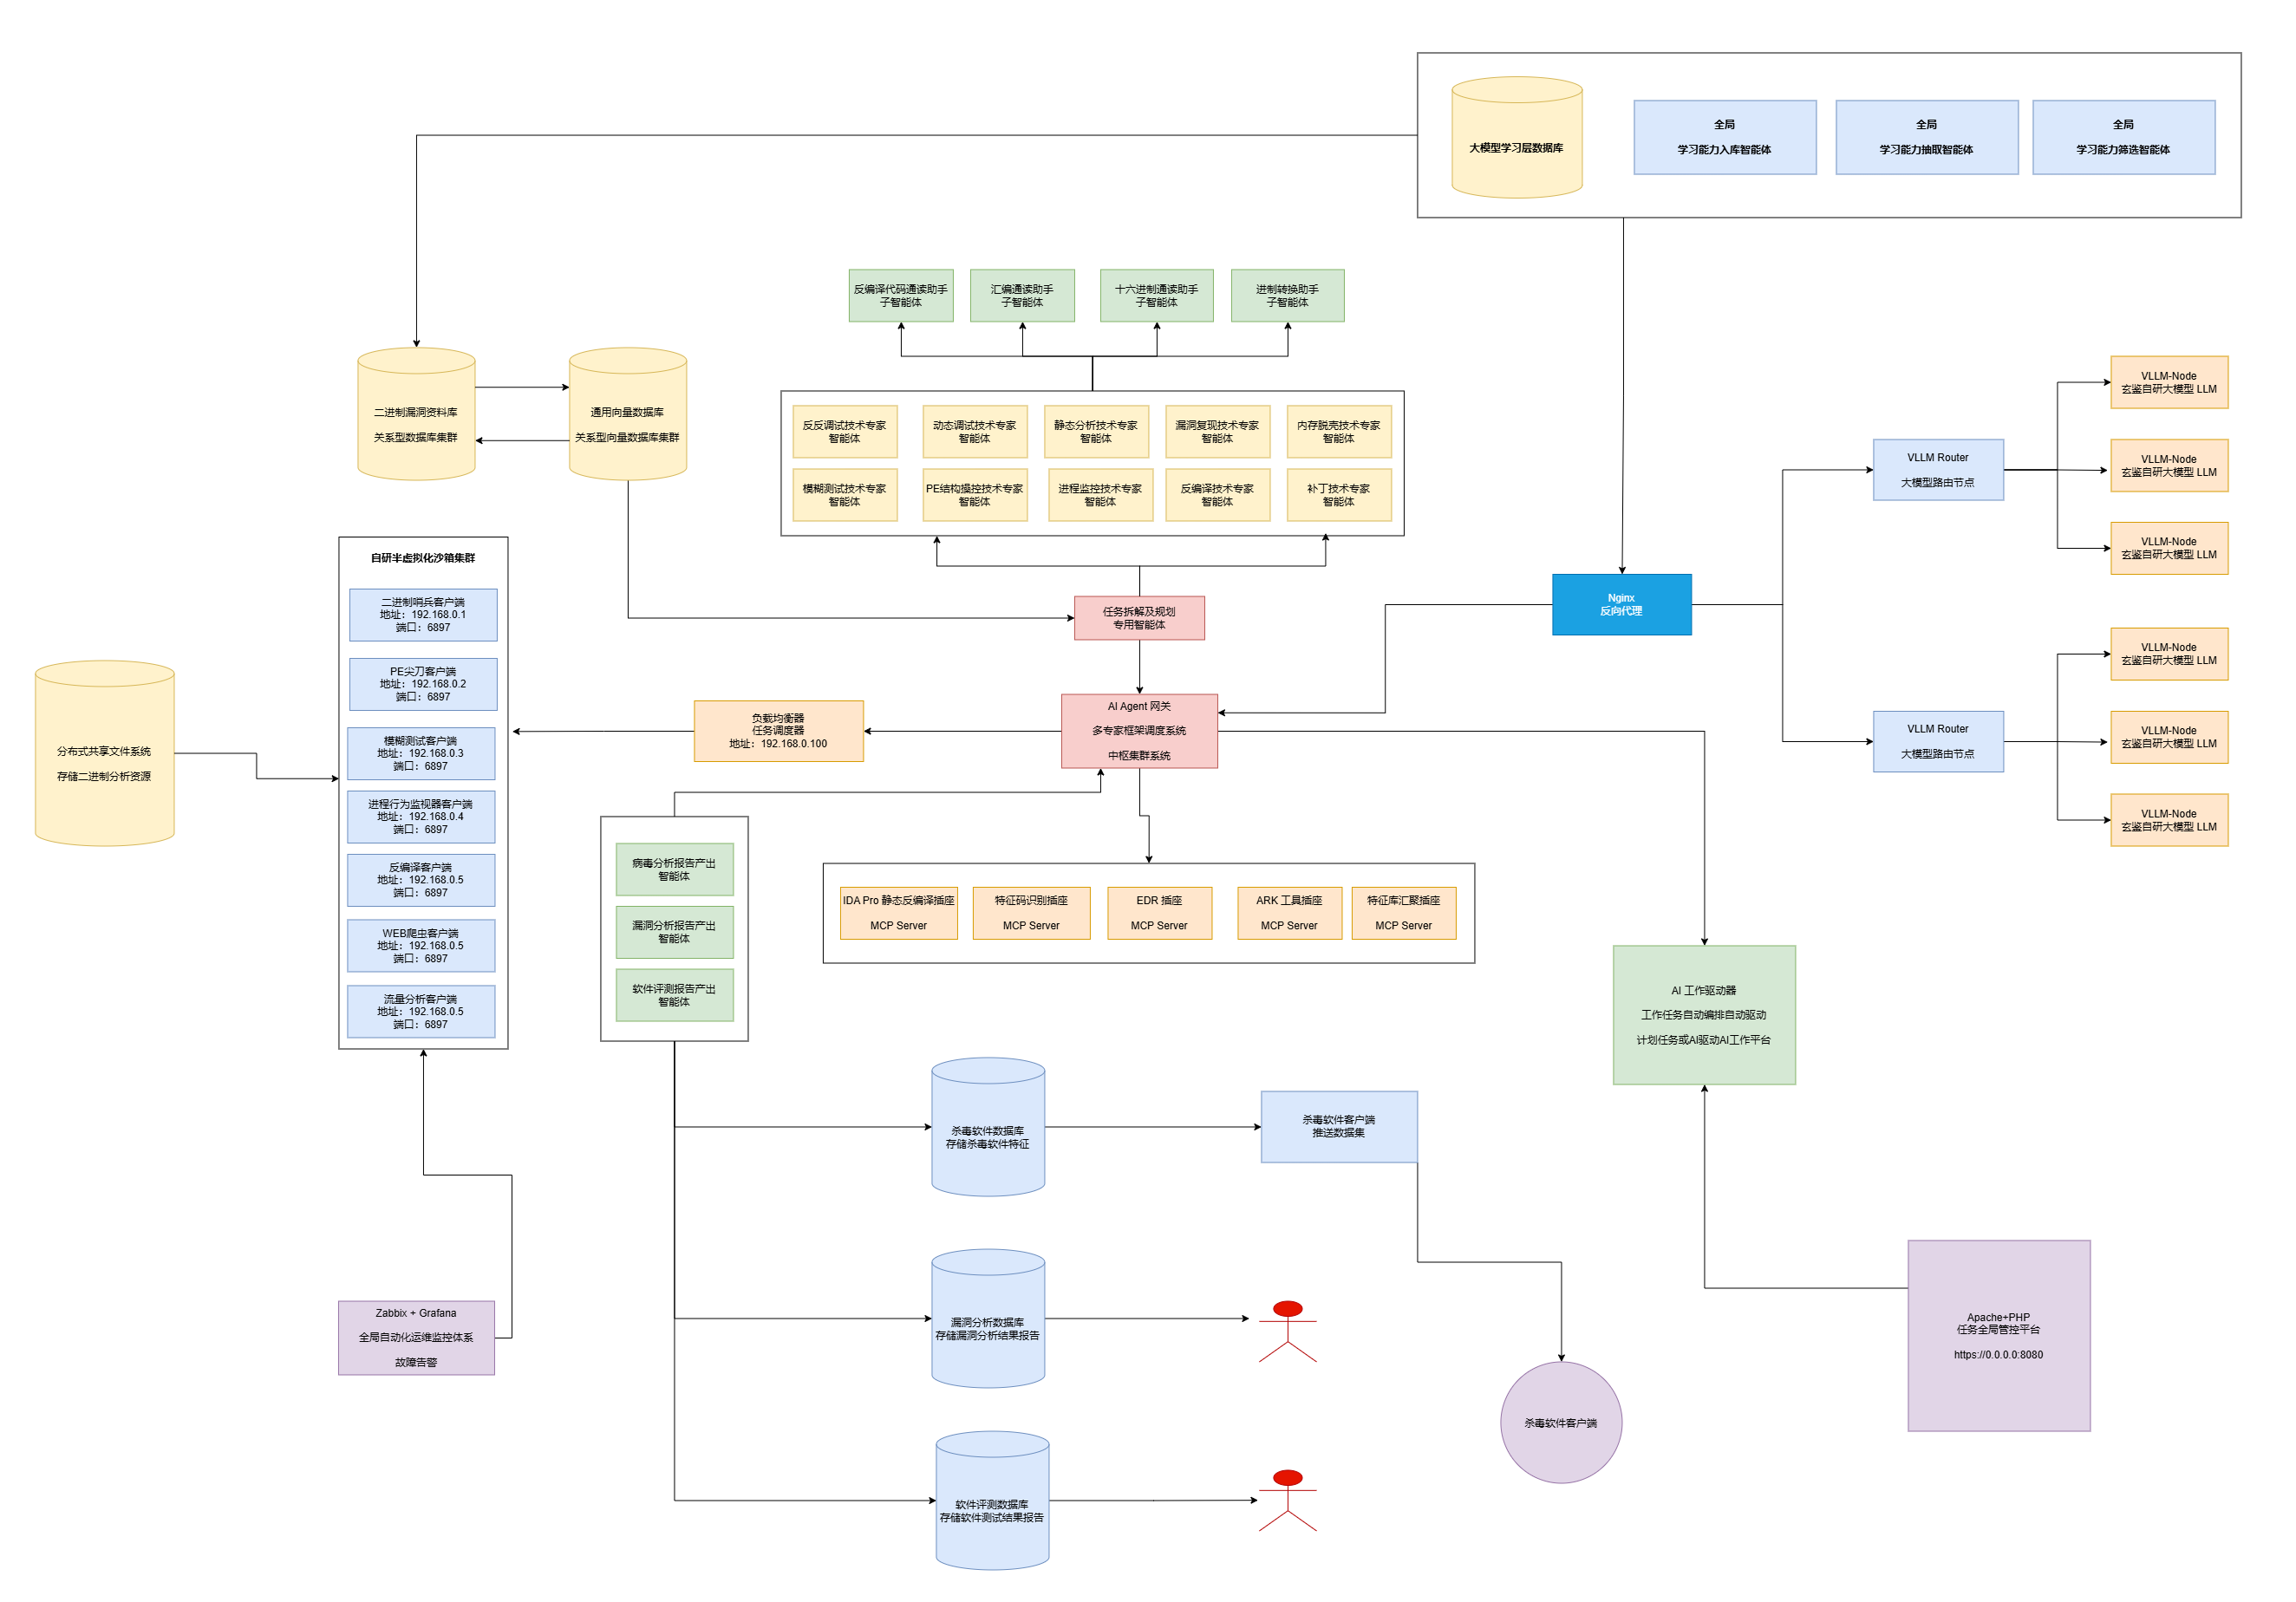
框架概述
该架构是一套以大模型 + 多智能体为核心、面向二进制漏洞挖掘与恶意代码分析的全链路自动化安全研判系统,把静态分析、动态调试、漏洞验证、报告生成、任务调度整合在一起。
底层存储与执行终端层
分布式共享文件系统存放二进制样本;搭配多台自动化沙箱集群节点,内置二进制样本管理、PE 解析、模拟器、进程行为监控、反调试、流量采集等客户端,负责二进制程序的动态运行、捕获堆栈与内存运行时数据。Zabbix+Grafana 负责整套集群的运维监控、故障告警。同时配套向量数据库,存储二进制漏洞资料,用于智能体检索参考。
多专家智能体集群
设立多类专业子智能体:汇编/进制转换助手智能体,以及反反调试、动态调试、静态分析、漏洞复现、内存脱壳、模糊测试、PE 结构、进程监控、反编译、补丁技术等安全专家智能体。由任务拆解及规划专用智能体统一分解任务,协调各个专家智能体协同工作。
AI 网关与 MCP 工具插件层
AI Agent 网关作为中枢调度系统,对接一系列 MCP 服务插件,集成 IDA Pro 静态反编译、特征码识别、EDR 验证、ARK 工具、特征汇集等安全工具,打通大模型与底层二进制安全工具的调用能力。
大模型算力调度层
通过 Nginx 反向代理接入 VLLM Router 大模型路由节点,负载均衡调度多个 VLLM Node,运行自研大模型,为上层智能体提供推理能力。配套 AI 工作流总控平台,自动驱动任务流转。
结果存储、展示与 Web 管理平台
样本运行后,由报告产出智能体自动生成病毒分析、漏洞分析、软件评测报告;报告数据存入对应的业务数据库,支持可视化展示;同时搭建 Apache+PHP 的任务全生命周期 Web 平台,管理人员可以发起任务、查看全流程进度。
整套系统的核心思路
大模型多智能体负责安全推理与任务规划,沙箱集群负责二进制动态执行,结合静态反编译与动态调试工具,完成二进制样本从样本加载、静态解析、动态运行、内存/堆栈捕获、漏洞验证到报告输出的完整自动化链路,用来实现 AI 时代下二进制漏洞挖掘、恶意代码分析。
解决难点
对于漏洞挖掘与二进制测试来说,最难的不是代码静态分析。大模型很容易把代码流程解析清楚,但漏洞验证不能只依靠静态代码。要确认二进制漏洞真实存在、具备可利用性,必须结合当前系统堆栈、内存状态做动态验证。病毒分析也是同样道理:只有在动态执行过程中,才能看清完整运行细节,这就需要依靠动态调试技术完成精准分析。
整套体系落地后,将构建一套全智能化、无人值守的二进制分析系统,解放大量重复性分析工作。当系统正式运行,一套由智能体驱动的新一代安全体系就此诞生。在这套体系下,人工不再需要介入分析过程,系统可以持续自主迭代进化;人类只需要作为观察者,接收最终分析报告。